Niemand weiss, wie es um deine Anwendung steht? In fünf Arbeitstagen weisst du es.
Der Vorgänger ist weg, die Doku fehlt, oder die App ist mit KI entstanden und niemand weiss genau, was drinsteckt. Und du sollst entscheiden: weiterbetreiben, modernisieren oder neu bauen. Ohne Überblick ist jede Offerte eine Schätzung ins Blaue, und den Entscheid musst du trotzdem vertreten. Das Übernahme-Assessment ist die technische Bestandsaufnahme deiner Webapplikation zum Fixpreis, ob PHP, JavaScript oder mit KI gebaut: Technik, Risiken, Betrieb, Sofortmassnahmen und Optionen in einem Report, egal, mit wem du danach weitermachst.
Rund zehn Seiten, geschrieben für Geschäftsleitung und Technik zugleich. Oben das Wichtigste auf einer Seite, danach die Details, die ein Entwickler braucht, um sofort loszulegen.
01
Management Summary
Ergebnis, die drei wichtigsten Risiken und die Empfehlung auf einer Seite.
02
Übernahmefähigkeit
Kann das System sicher übernommen werden? Bewertung mit Begründung.
03
Technologie-Inventar
Sprache, Framework oder CMS, Pakete, Datenbank, Frontend und Plattform-Konten, jeweils mit Version.
Jede Technik hat ihre eigenen Schwachstellen. Darum gibt es Prüfmodule je Stack.
Eine WordPress-Website wird an anderen Stellen verwundbar als eine Next.js-App oder ein Laravel-Portal. Die 15 Kapitel bleiben gleich, egal worauf deine Anwendung läuft. Dazu kommt das Prüfmodul für deine Technik, und seine Befunde stehen in denselben Kapiteln. Besteht deine Anwendung aus mehreren Teilen, etwa einem Laravel-Backend mit Vue-Frontend, greifen beide Module.
Lovable, Bolt, v0, Replit, Base44, Cursor, Claude Code
Hier läuft die App oft schon mit echten Kunden, bevor jemand geprüft hat, wer welche Daten sehen darf und wem die Konten gehören.
Eigentum: Repository, Supabase- oder Firebase-Projekt, Domain, Workspace und Stripe-Konto
Ob sich die App ausserhalb der Plattform bauen und betreiben lässt
Zugriffsregeln jeder Tabelle und jedes Dateispeichers, ob das Login auf dem Server geprüft wird und ob eine geänderte ID fremde Datensätze zeigt
Schlüssel im ausgelieferten Code, in alten Versionen im Repository oder in Plattform-Chats; ob Test und Live getrennt sind und was der KI-Agent auf den Live-Daten darf
Backups mit getesteter Wiederherstellung, Datenstandort, laufende Nutzungskosten
Laden Seiten langsam, wird der Admin zäh oder kostet der Server mehr als nötig, etwa wegen langsamer Datenbankabfragen, eines fehlenden Caches oder Bots, die am Cache vorbeigehen, steht das als Warnsignal im Report. Gemessen und behoben wird es danach, wenn du willst: Anwendung schneller machen und Kosten senken.
Offene Datenbankregeln fallen niemandem auf. Bis jemand nachschaut.
Bei Apps auf Supabase oder Firebase steckt der Schutz deiner Daten in Zugriffsregeln: Row Level Security bei Supabase, Security Rules bei Firebase. Fehlt eine Regel oder ist sie zu offen, kann jeder mit dem öffentlichen Schlüssel aus dem Browser Kundendaten lesen, ohne Login. Die App funktioniert dabei tadellos, darum merkt es niemand.
Die Live-Regeln jeder Tabelle und jedes Dateispeichers werden mit Lesezugriff abgefragt und mit dem Code verglichen: Wer darf lesen, wer schreiben, was geht ohne Login? Das verändert nichts an deiner App und belastet sie nicht.
Optional: Zugriffstest mit zwei Testkonten
Nur mit deiner schriftlichen Erlaubnis. Mit Konto A wird versucht, die Daten von Konto B zu lesen, und ohne Login mit dem öffentlichen Schlüssel. Nur lesend, nie schreibend oder löschend, und wenn möglich auf einer Staging-Kopie statt auf der Live-App.
Kein Penetrationstest: kein Angriff auf das ganze System, keine Scanner, die Last erzeugen, kein Ausnutzen gefundener Lücken, kein Social Engineering.
So klingt ein Befund.
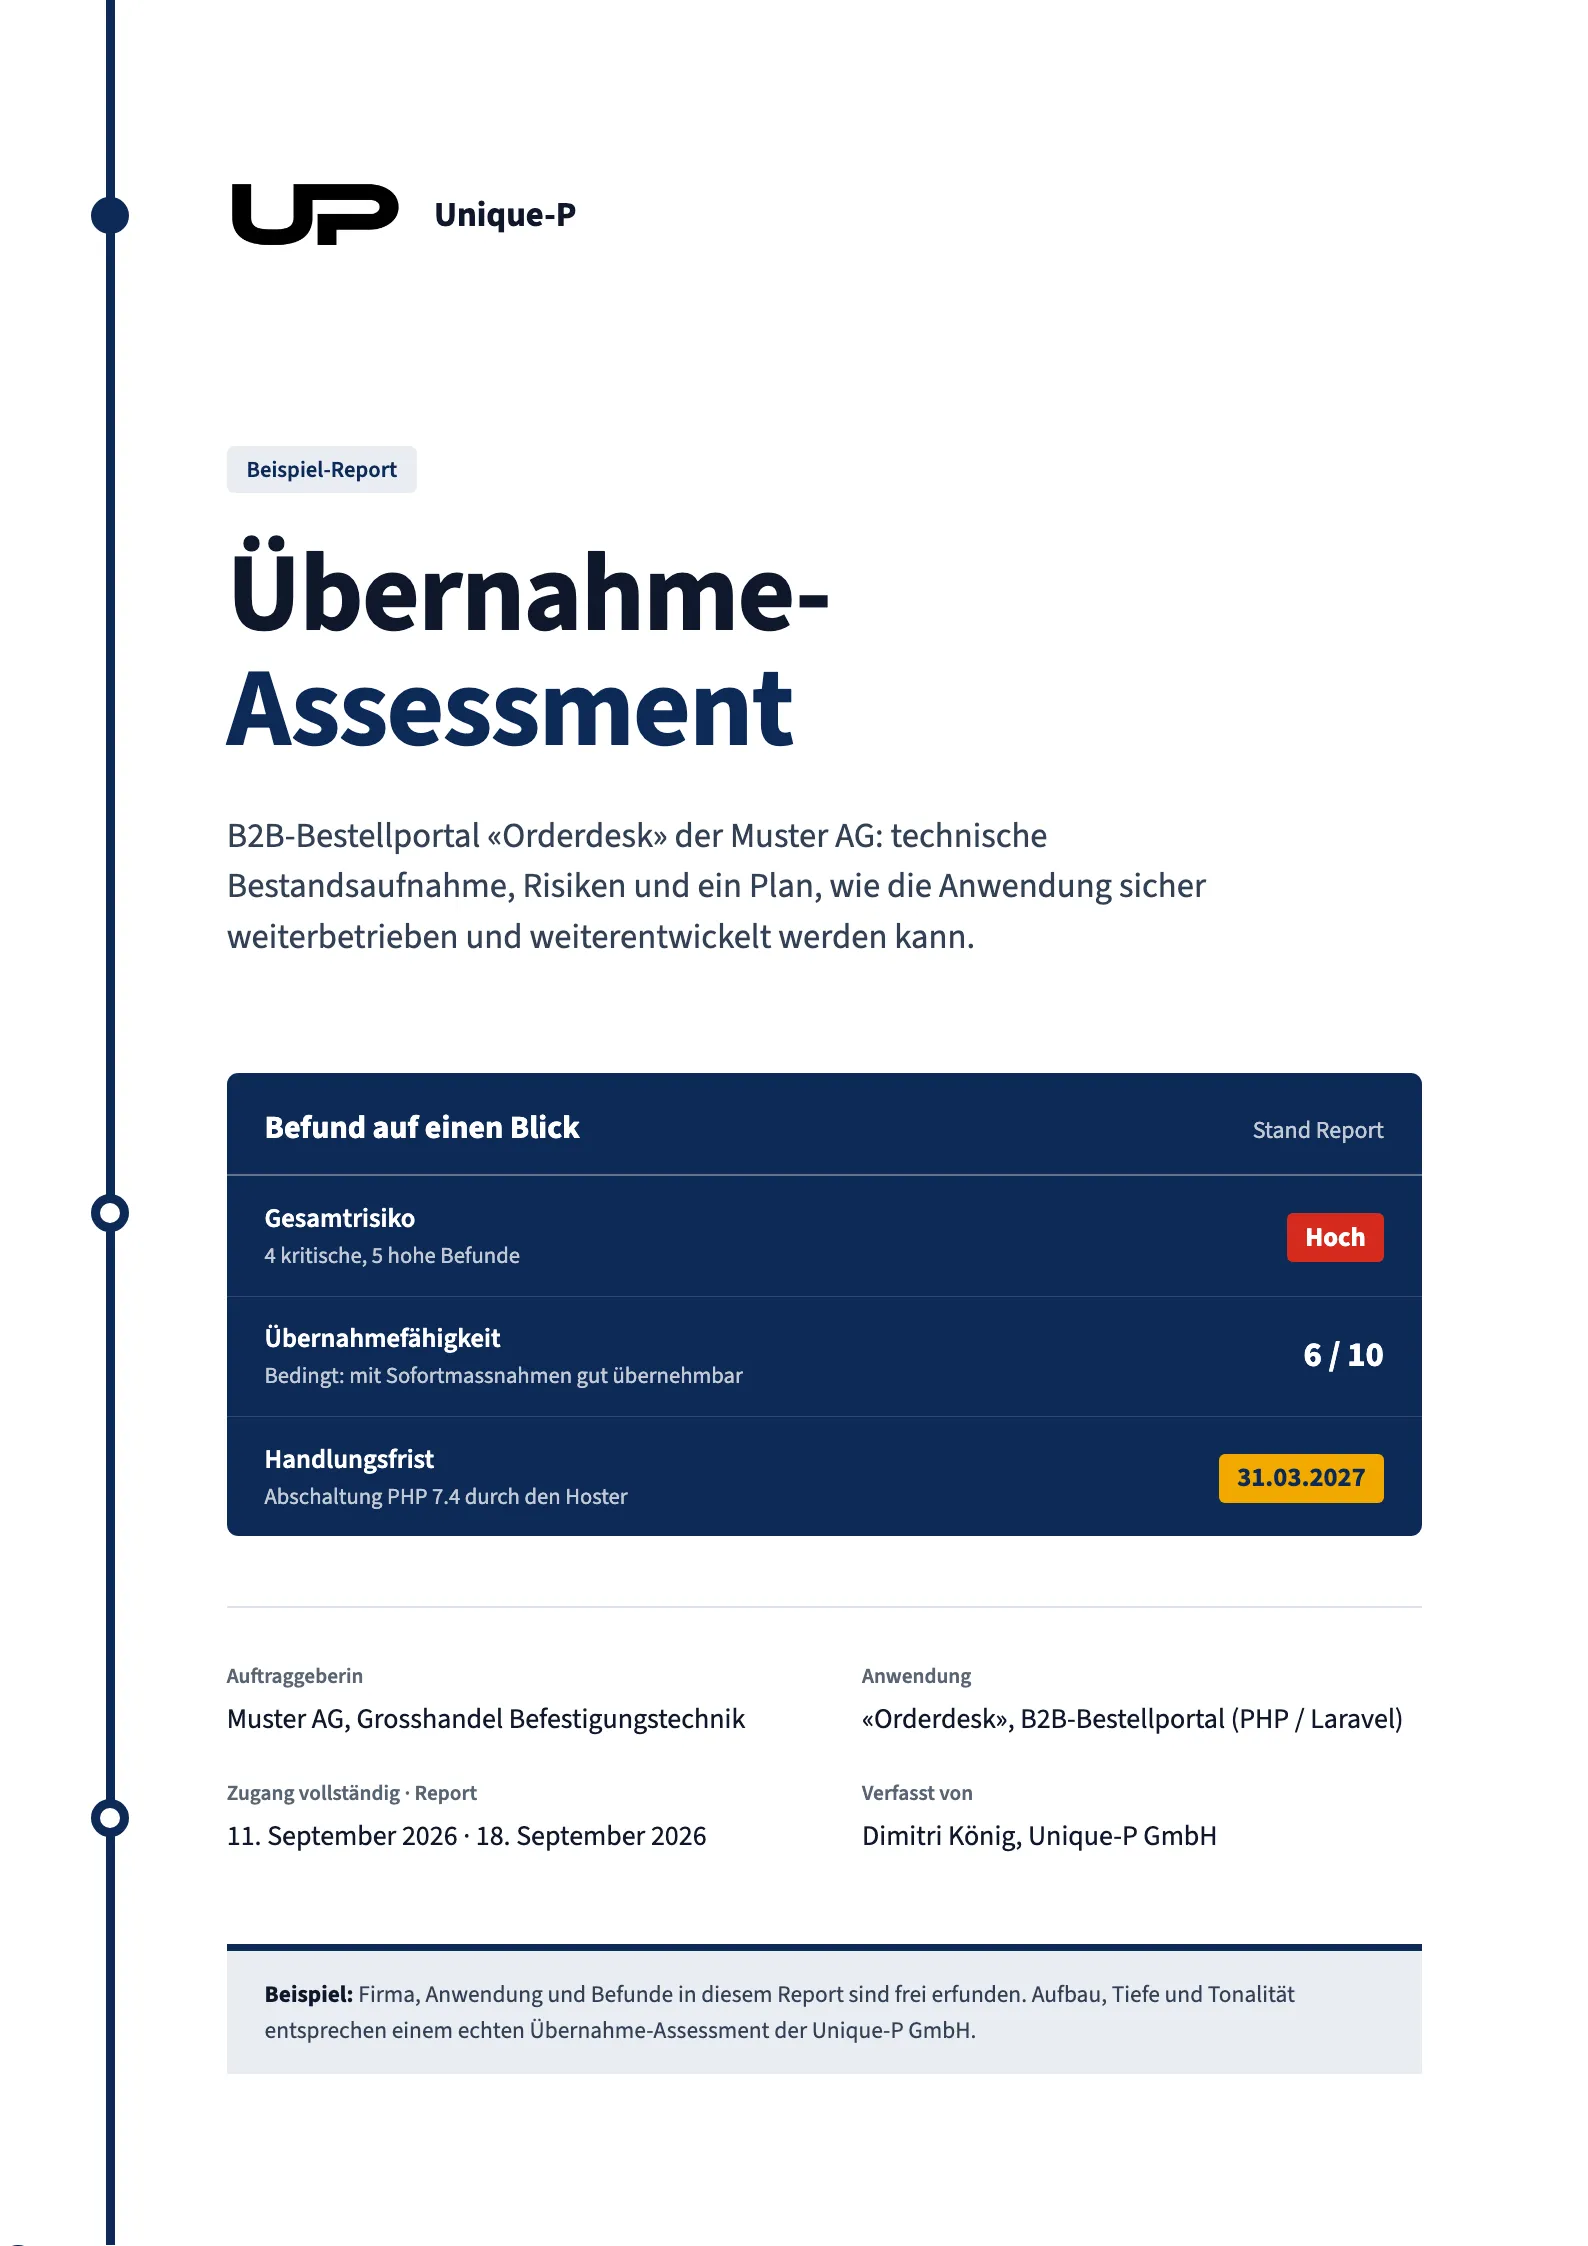
Die Management Summary einer erfundenen Firma mit einer Laravel-Bestellplattform. Aufbau und Tiefe entsprechen einem echten Report. Den vollständigen Report gibt es als PDF. Bei einer JavaScript-App, einer WordPress-Website oder einer App, die mit KI gebaut wurde, ist der Aufbau derselbe, die Befunde kommen aus dem passenden Prüfmodul.
Die Anwendung ist übernehmbar. Kritisch ist nicht der Code, sondern ihr Umfeld.
Die drei wichtigsten Risiken
1Stillstand ab April 2027: Ohne Upgrade läuft die Anwendung nach der Abschaltung von PHP 7.4 beim Hoster nicht mehr. Das Upgrade betrifft Framework, Pakete und Datenbank gleichzeitig.
2Datenverlust bei einem Ausfall: Es gibt nur die Datenbank-Backups des Hosters (7 Tage). Dateien werden nicht gesichert, eine Wiederherstellung wurde nie getestet.
3Öffentlich abrufbare Kundendaten: CSV-Exporte mit Kunden- und Bestelldaten liegen in einem öffentlich erreichbaren Verzeichnis. Das ist innert eines Tages behebbar.
Empfehlung: stabilisieren und schrittweise modernisieren, in drei Etappen zum Fixpreis. Ein Neubau wäre ein Mehrfaches teurer und nicht vor der Abschaltung fertig.
Vom Fit-Check zur Entscheidung.
013 Minuten
Fit-Check
16 Fragen online. Du siehst sofort, ob deine Anwendung passt und was noch fehlt.
0230 Minuten
Gespräch und Fixpreis
Wir klären Umfang und Ziel, du bekommst ein Angebot mit Fixpreis.
03ca. 1 Stunde
Zugänge
Zugang zu Code, Hosting oder Plattform-Konten und Datenbank, dazu ein Gespräch mit jemandem, der die Abläufe kennt.
045 Arbeitstage
Analyse
Code, Infrastruktur, Abhängigkeiten, Sicherheit und Betrieb kommen auf den Prüfstand. Gezählt wird ab vollständigem Zugang.
0560 Minuten
Besprechung
Du gehst den Report mit dem durch, der ihn geschrieben hat: Du stellst Fragen und bekommst jede Option erklärt.
06bei dir
Entscheidung
Du entscheidest, wie es weitergeht und mit wem. Der Report gehört dir.
Was du beisteuerst
Zugriff auf Repository bzw. Source Code
Zugang zu Hosting oder Server, bei Apps ohne eigenen Server zu den Plattform-Konten (z. B. Vercel, Supabase, Firebase)
Datenbankzugang oder einen aktuellen Dump
rund eine Stunde mit jemandem, der die Abläufe kennt
bestehende Dokumentation, falls vorhanden
Den Rest musst du nicht wissen.
Was das Assessment nicht ist
Keine Reparatur. Das Assessment analysiert. Behoben wird danach, als eigene Etappe zum Fixpreis.
Kein Penetrationstest. Geprüft wird lesend, angegriffen wird nicht: kein Angriff auf das ganze System, keine Scanner, die Last erzeugen, kein Ausnutzen gefundener Lücken, kein Social Engineering. Du erfährst, wo Sicherheits-Warnsignale liegen.
Keine Rechtsberatung. Verträge und Rechte am Code gehören nicht zum Assessment. Geprüft wird die Anwendung selbst.
Assessment oder Code-Audit?
Beide schauen auf bestehende Software, aber sie beantworten eine andere Frage. Weisst du, welche Frage du hast, weisst du auch, was du brauchst.
Abgrenzung von Übernahme-Assessment und Code-Audit
Merkmal
Übernahme-Assessment
Code-Audit
Leitfrage
Lässt sich die Anwendung sicher übernehmen und weiterbetreiben, und was ist zuerst zu tun?
Wie gut ist der Code geschrieben?
Blick auf
Den Code Zeile für Zeile mit den passenden Werkzeugen, dazu Infrastruktur, Abhängigkeiten, Sicherheits-Warnsignale, Betrieb und Wissensrisiko
Den Quellcode: Struktur, Qualität, Tests und Fehlerquellen
Ergebnis
Report mit Risikomatrix, Sofortmassnahmen, Optionen und Umsetzungsvorschlag zum Fixpreis
Befunde im Code mit Empfehlungen
Gedacht für
Geschäftsleitung und Technik zugleich
Das Entwicklerteam
Das Assessment prüft den Code Zeile für Zeile, mit den passenden Werkzeugen. Verträge und Finanzen gehören nicht dazu.
Nicht nur, wenn der Entwickler weg ist.
Manchmal ist niemand weg, aber ein Entscheid steht an. Das Assessment bleibt dasselbe, mit demselben Report zum Fixpreis. Nur die Frage dahinter ist eine andere.
Zweitmeinung zu einer Neubau-Offerte
Auf dem Tisch liegt eine Offerte für einen Neubau, und du kannst nicht beurteilen, ob er wirklich nötig ist. Das Assessment zeigt, in welchem Zustand deine bestehende Anwendung ist, und vergleicht die Optionen: weiterbetreiben, schrittweise modernisieren, Teile ersetzen oder neu bauen. So hast du eine zweite Meinung, die auf dem Code beruht und nicht auf einem Angebot.
Offen gesagt: Ich entwickle auch neue Anwendungen. Deshalb begründet der Report jede Empfehlung so, dass du sie mit jedem anderen Anbieter überprüfen kannst.
Weiterbetreiben, schrittweise modernisieren, Teile ersetzen oder komplett migrieren: Welcher Weg sinnvoll ist, entscheidet die Analyse. Die Abwägung im Detail steht im Artikel Modernisieren oder neu bauen?
Eine technische Bestandsaufnahme einer bestehenden Webapplikation vor der Übernahme. Sie zeigt, welche Technik im Einsatz ist, welche Risiken bestehen, wie die Anwendung betrieben wird und welche Massnahmen dringend sind. Das Ergebnis ist ein Report mit Risikomatrix, Sofortmassnahmen, Optionen und einem Umsetzungsvorschlag zum Fixpreis.
Was kostet das Übernahme-Assessment?
Es hat einen Fixpreis, den du vor dem Start kennst. Er hängt von Grösse und Komplexität der Anwendung ab und wird nach dem Fit-Check und einem kurzen Gespräch festgelegt. Der Fit-Check selbst ist kostenlos.
Wie lange dauert das Assessment?
Den Report bekommst du innert fünf Arbeitstagen ab vollständigem Zugang zu Code, Hosting oder Plattform-Konten und Datenbank. Danach hast du rund 60 Minuten, um ihn gemeinsam durchzugehen und alle Fragen zu stellen.
Prüfst du auch JavaScript-Apps, WordPress oder Apps, die mit KI gebaut wurden?
Ja. Grundprogramm und Report sind dieselben, dazu kommt das Prüfmodul für deinen Stack: PHP, JavaScript und TypeScript (etwa Node.js, Next.js, Vue oder Nuxt), WordPress mit Plugins und Shop oder eine App aus Lovable, Bolt, v0, Replit, Base44, Cursor oder Claude Code. Besteht deine Anwendung aus mehreren Teilen, etwa einem Laravel-Backend mit Vue-Frontend, greifen beide Module.
Nein. Der Report gehört dir und ist so geschrieben, dass auch ein anderer Entwickler oder eine Agentur damit arbeiten kann. Mit wem du danach weitermachst, entscheidest du frei.
Ist das Assessment ein Code-Audit?
Es enthält eines und geht weiter. Der Code wird Zeile für Zeile mit den passenden Werkzeugen geprüft, dazu kommen Infrastruktur, Abhängigkeiten, Betrieb und Wissensrisiko. Das Ergebnis ist eine Entscheidungsgrundlage mit Sofortmassnahmen und Optionen, keine reine Liste von Code-Befunden.
Ist das Assessment ein Sicherheitsaudit?
Nicht im Sinne eines Penetrationstests. Das Assessment deckt Sicherheits-Warnsignale auf, etwa veraltete Versionen, offene Verzeichnisse, unsichere Datenbankabfragen, Schlüssel im ausgelieferten JavaScript oder zu offene Zugriffsregeln. Geprüft wird lesend: kein Angriff auf das ganze System, keine Scanner, die Last erzeugen, kein Ausnutzen gefundener Lücken, kein Social Engineering. Brauchst du einen gezielten Angriffstest, bekommst du eine Empfehlung für spezialisierte Anbieter.
Wie prüfst du die Zugriffsregeln unserer Supabase- oder Firebase-App?
Standardmässig lesend: Die Live-Regeln jeder Tabelle und jedes Dateispeichers (Row Level Security bei Supabase, Security Rules bei Firebase) werden mit Lesezugriff abgefragt und mit dem Code verglichen. Das verändert nichts und belastet die App nicht. Optional, nur mit deiner schriftlichen Erlaubnis, kommt ein Zugriffstest mit zwei Testkonten dazu: Mit Konto A wird versucht, Daten von Konto B zu lesen, und ohne Login mit dem öffentlichen Schlüssel. Auch das nur lesend und wenn möglich auf einer Staging-Kopie.
Dann kommt zuerst der Notfall-Eingriff: Betrieb wiederherstellen, Ursache beheben, Zustandsbericht. Das Assessment folgt, sobald die Anwendung wieder stabil läuft.